

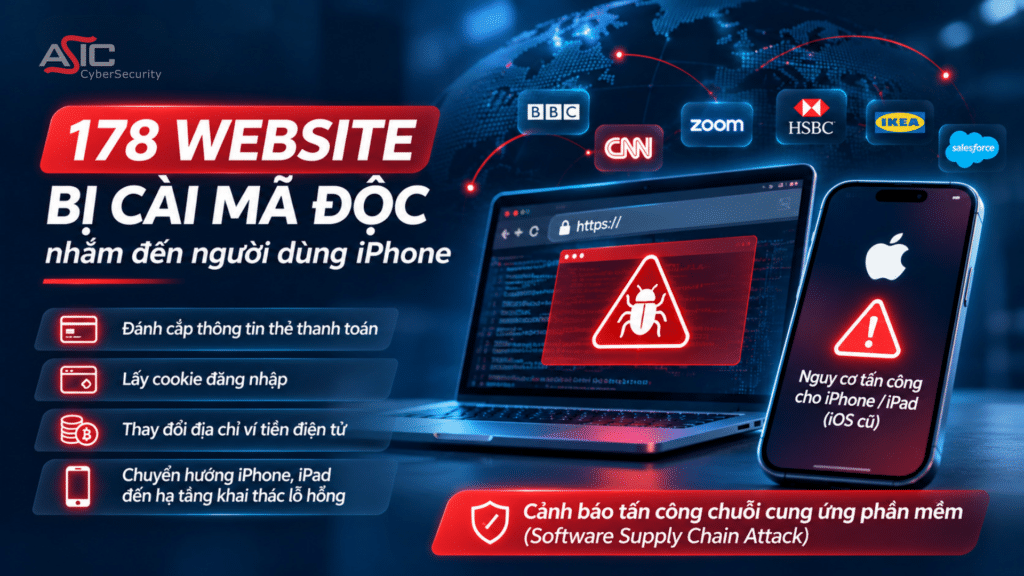
Một chiến dịch tấn công mạng quy mô lớn vừa được các chuyên gia an ninh mạng phát hiện, khi mã JavaScript độc hại bị chèn vào các thành phần phần mềm của Optimizely, nền tảng được nhiều tổ chức sử dụng để thử nghiệm và tối ưu hóa website. Theo kết quả điều tra của Report URI, có 188 tập lệnh bị xâm nhập, liên quan đến 178 tổ chức trên toàn cầu, trong đó có nhiều thương hiệu lớn như BBC, CNN, Zoom, HSBC, IKEA, Salesforce và Equifax.
Đáng chú ý, mã độc không chỉ nhắm đến thông tin đăng nhập và dữ liệu thanh toán mà còn được thiết kế để chuyển hướng người dùng iPhone và iPad sử dụng phiên bản hệ điều hành cũ đến hạ tầng khai thác lỗ hổng (exploit kit). Điều này cho thấy một website hợp pháp, vốn được người dùng tin tưởng, vẫn có thể trở thành điểm phát tán mã độc nếu một thành phần phần mềm bên thứ ba bị xâm nhập.
Sự việc là lời cảnh báo đáng chú ý về rủi ro bảo mật trong chuỗi cung ứng phần mềm, đặc biệt đối với các doanh nghiệp đang phụ thuộc vào nhiều thư viện, dịch vụ và công cụ tích hợp từ bên ngoài.
Cuộc tấn công diễn ra như thế nào?
Điểm đặc biệt của chiến dịch này là hacker không cần trực tiếp xâm nhập từng website trong danh sách 178 tổ chức. Thay vào đó, chúng khai thác lỗ hổng trong nền tảng Experimentation của Optimizely, một nhà cung cấp dịch vụ hỗ trợ doanh nghiệp thử nghiệm và tối ưu hóa trải nghiệm website.
Nhiều website sử dụng các tập lệnh JavaScript được lưu trữ hoặc phân phối bởi nhà cung cấp bên thứ ba để triển khai tính năng, phân tích hành vi và cải thiện trải nghiệm người dùng. Khi một nhà cung cấp bị xâm nhập, mã độc có thể được phân phối đến nhiều website đang sử dụng thành phần phần mềm đó.
Trong sự cố này, kẻ tấn công đã chèn mã JavaScript độc hại vào các dự án Optimizely bị ảnh hưởng. Khi người dùng truy cập website và trình duyệt tải tập lệnh đã bị chỉnh sửa, mã độc có thể được thực thi ngay trong trình duyệt.
Điều đó đồng nghĩa người dùng không nhất thiết phải nhấp vào email lừa đảo, tải tệp đáng ngờ hay truy cập một tên miền giả mạo mới có nguy cơ gặp mã độc. Ngay cả một website quen thuộc và hợp pháp cũng có thể trở thành điểm phát tán nếu thành phần bên thứ ba mà website sử dụng bị xâm nhập.
Optimizely xác nhận một đối tượng trái phép đã khai thác lỗ hổng trong nền tảng Experimentation. Công ty cho biết đã khắc phục lỗ hổng, loại bỏ mã độc khỏi các dự án bị ảnh hưởng, chấm dứt những phiên hoạt động liên quan và thu hồi các token truy cập cần thiết.
Theo phân tích của Report URI, mã JavaScript độc hại được thiết kế với nhiều chức năng khác nhau, tập trung vào việc đánh cắp dữ liệu và khai thác trình duyệt của người dùng như:
- Đánh cắp thông tin thẻ thanh toán: Mã độc có khả năng thu thập thông tin thẻ thanh toán được người dùng nhập trên một số website bị ảnh hưởng. Đây là dạng tấn công thường được gọi là web skimming hoặc digital skimming, trong đó mã độc theo dõi và thu thập dữ liệu nhạy cảm ngay trên trang thanh toán.Nguy cơ đặc biệt đáng quan tâm đối với các website có biểu mẫu thanh toán được xử lý trực tiếp trên trang và không được bảo vệ đầy đủ.
- Chiếm quyền phiên đăng nhập thông qua cookie: Một trong những chức năng nguy hiểm của mã độc là thu thập cookie trình duyệt. Cookie phiên đăng nhập được sử dụng để duy trì trạng thái xác thực khi người dùng truy cập website. Nếu kẻ tấn công lấy được cookie phiên hợp lệ và cookie đó không được bảo vệ phù hợp, chúng có thể tìm cách chiếm quyền phiên đăng nhập mà không cần biết mật khẩu của người dùng. Tuy nhiên, không phải mọi cookie đều có thể bị khai thác. Khả năng tấn công phụ thuộc vào loại cookie, thuộc tính bảo mật được thiết lập và cơ chế bảo vệ phiên đăng nhập của từng website.
- Thay đổi địa chỉ ví tiền điện tử: Mã độc còn được thiết kế để thay thế địa chỉ ví tiền điện tử mà người dùng sao chép. Khi người dùng thực hiện giao dịch, địa chỉ ví của kẻ tấn công có thể được chèn vào thay cho địa chỉ người nhận ban đầu. Đây là một hình thức tấn công nguy hiểm bởi giao dịch tiền điện tử thường khó hoặc không thể đảo ngược sau khi được xác nhận trên blockchain.
- Chụp ảnh màn hình và chuyển hướng người dùng iPhone: Đáng chú ý nhất là chức năng nhắm đến một số thiết bị iPhone và iPad chạy phiên bản iOS cũ chưa được cập nhật bản vá bảo mật. Theo Report URI, mã độc có khả năng chuyển hướng các thiết bị mục tiêu đến hạ tầng exploit kit. Đây là cơ sở hạ tầng được sử dụng để thử khai thác các lỗ hổng trong hệ điều hành hoặc trình duyệt nhằm thực thi hành vi độc hại. Ngoài ra, mã độc còn có khả năng thu thập ảnh chụp màn hình trong những điều kiện nhất định. Cần lưu ý rằng chiến dịch không đồng nghĩa với việc tất cả iPhone đều bị nhiễm mã độc. Mức độ rủi ro phụ thuộc vào phiên bản hệ điều hành, điều kiện thực thi mã độc và lỗ hổng mà hạ tầng khai thác hướng đến.
178 tổ chức bị ảnh hưởng bởi chiến dịch
Theo nghiên cứu của Scott Helme, nhà sáng lập Report URI, các chuyên gia đã kiểm tra 1.611 tập lệnh Optimizely và phát hiện 188 tập lệnh có chứa mã độc, liên quan đến website của 178 tổ chức. Danh sách các tổ chức được xác định có website có khả năng bị ảnh hưởng trải rộng trên nhiều lĩnh vực, bao gồm ngân hàng, tài chính, công nghệ, bán lẻ, truyền thông, hàng không, y tế và viễn thông:
- Tài chính và ngân hàng (32): Paychex; HSBC US; Equifax; SmartAsset; HSBC Hong Kong; ABN AMRO; TaxAct; HSBC Mexico; HSBC Singapore; NetCredit; Associated Bank; S-Pankki; Equifax Canada; Equifax UK; The Work Number; Funding Circle; HSBC Australia; CashNetUSA; OnDeck; ICS Cards; HSBC UAE; HSBC Malaysia; Rest Super; HSBC Taiwan; HSBC Vietnam; HSBC Egypt; HSBC Philippines; SmartAdvisor Match; Compare Club; ABN AMRO Lease; Energy Scout; Hang Seng Investment.
- Công nghệ (23): Zoom; Bitly; Salesforce; GitLab; Optimizely; Mixpanel; Typeform; InMotion Hosting; Wasabi; Perforce/Zend/Puppet; Tableau; Hootsuite; Smartsheet; MuleSoft; Thales/Imperva; Tricentis; Web Hosting Hub; QR Code Generator; ServiceChannel; Brandfolder; Intelex; Enverus; Accruent.
- Dịch vụ giải trí (12): Peacock; D&D Beyond; Wizards of the Coast; NOW TV; Zattoo; Crave; Starz; SkyShowtime; Bravo; SeaWorld; WOW (Sky Deutschland); NOW Italia.
- Tin tức, truyền thông (10): CNN; BBC; Fox News; NPR; CTV News; Fox Sports; BNN Bloomberg/CP24; TSN; Top Gear; BBC Earth.
- Hàng không và du lịch (9): Alaska Airlines/Hawaiian Airlines; Transavia; Air France-KLM; KLM Netherlands; Trafalgar; Contiki; Insight Vacations; The Travel Corporation; Costsaver.
- Y tế và dược phẩm (8): Invisalign; Takeda; Covetrus; iTero; Covetrus Pharmacy; myCovetrus; RaySafe; Takeda Oncology.
- Công nghiệp và sản xuất (8): Fluke; eMaint; Fluke Networks; Vaillant Germany; Fluke Process Instruments; Fluke Biomedical; Landauer; Vaillant Spain.
- Viễn thông (7): Virgin Media; Virgin Media O2; Vodafone Australia; O2; TPG Telecom; Mint Mobile; TalkTalk.
- Tiền số (6): Ledger; IG; OANDA/Coinpass; Interactive Investor; TMS Brokers; Betashares.
- Bảo hiểm (6): Asurion/uBreakiFix; Mutual of Omaha; Admiral; Securian Financial; eRenterPlan; AKA.
- Bất động sản (6): Buildium (managebuilding.com); Loft Living apartments; Buildium; HireAHelper; Flytte.no and sister comparison sites; MovingPlace.
- Dịch vụ và nhà hàng (5): Restaurant ordering sites (order.online); Heineken; Home Chef; Starbucks Canada; Cinnabon.
- Nhà thông minh (5): Resideo; Honeywell Home; myQ; Chamberlain; First Alert.
- Tổ chức phi lợi nhuận (4): Change.org; ASPCA; UNICEF USA; DonorsChoose.
- Các ước (4): Betsson; PokerStars; Tombola; Betfred.
- Dịch vụ chuyên nghiệp (4): Freshfields; CohnReznick; Baringa; Cro Metrics.
- Vận chuyển và chuỗi cung ứng (3): ShipStation/ShipEngine; Stamps.com; ShipEngine.
Đáng chú ý, danh sách còn ghi nhận HSBC Vietnam. Tuy nhiên, việc một tổ chức xuất hiện trong danh sách các website có khả năng bị ảnh hưởng không đồng nghĩa với việc toàn bộ hệ thống của tổ chức đó đã bị xâm nhập hoặc dữ liệu khách hàng chắc chắn bị đánh cắp. Theo ước tính của Scott Helme, mã độc có thể đã được phân phối trong khoảng 34 triệu lượt truy cập trang web, với phạm vi ước tính rộng từ 6 triệu đến 150 triệu lượt. Đây là số lượt truy cập có khả năng tải mã độc, không phải số người dùng đã trở thành nạn nhân.
Sự cố cho thấy việc chỉ dựa vào thói quen tránh truy cập website lạ hoặc không nhấp vào đường link đáng ngờ là chưa đủ. Khi mã độc được phân phối thông qua một website hợp pháp, người dùng có thể gặp rủi ro ngay cả khi không thực hiện hành vi bất thường. Ggười dùng iPhone, iPad và các thiết bị khác nên chủ động thực hiện những biện pháp sau:
- Cập nhật hệ điều hành và trình duyệt: Cài đặt phiên bản iOS, iPadOS và trình duyệt mới nhất được hỗ trợ cho thiết bị. Các bản cập nhật bảo mật giúp khắc phục những lỗ hổng có thể bị khai thác.
- Kiểm tra tài khoản tài chính: Theo dõi giao dịch ngân hàng, thẻ thanh toán và ví tiền điện tử. Nếu phát hiện giao dịch bất thường, cần liên hệ ngay với ngân hàng hoặc nhà cung cấp dịch vụ liên quan.
- Đăng xuất khỏi các phiên đăng nhập đáng ngờ: Nếu đã đăng nhập vào website được xác định bị ảnh hưởng trong khoảng thời gian phơi nhiễm, người dùng nên đăng xuất khỏi các phiên hoạt động, đổi mật khẩu và kiểm tra lịch sử đăng nhập.
- Bật xác thực đa yếu tố (MFA): MFA bổ sung một lớp bảo vệ ngoài mật khẩu, giúp giảm nguy cơ truy cập trái phép khi thông tin đăng nhập bị lộ. Tuy nhiên, MFA không thay thế việc bảo vệ cookie phiên đăng nhập.
- Thận trọng với giao dịch tiền điện tử: Luôn kiểm tra kỹ địa chỉ ví người nhận trước khi xác nhận giao dịch, đặc biệt khi sao chép địa chỉ từ clipboard.
Với doanh nghiệp, bài học quan trọng nhất là phải mở rộng phạm vi bảo mật từ hệ thống nội bộ sang toàn bộ chuỗi cung ứng phần mềm.
- Kiểm soát mã nguồn và thư viện bên thứ ba: Doanh nghiệp cần lập danh sách các thư viện JavaScript, SDK, plugin và dịch vụ bên ngoài đang được sử dụng trên website. Những thành phần không còn cần thiết nên được loại bỏ để giảm bề mặt tấn công.
- Giám sát thay đổi trên website: Áp dụng các cơ chế theo dõi tính toàn vẹn của tập lệnh, phát hiện thay đổi bất thường và cảnh báo khi mã JavaScript được sửa đổi ngoài quy trình triển khai đã được phê duyệt.
- Áp dụng chính sách Content Security Policy: CSP giúp kiểm soát nguồn tài nguyên mà trình duyệt được phép tải và thực thi. Kết hợp với Subresource Integrity (SRI) trong những trường hợp phù hợp, doanh nghiệp có thể tăng khả năng phát hiện hoặc ngăn chặn việc thay đổi trái phép đối với các tài nguyên bên ngoài.
- Đánh giá rủi ro nhà cung cấp: Các dịch vụ bên thứ ba cần được đánh giá định kỳ về bảo mật, quy trình quản lý lỗ hổng, kiểm soát truy cập và khả năng ứng phó sự cố.
- Tích hợp bảo mật vào quy trình phát triển phần mềm: Kiểm tra mã nguồn, phân tích thành phần phần mềm và đánh giá lỗ hổng cần được thực hiện xuyên suốt vòng đời phát triển, thay vì chỉ kiểm tra trước khi triển khai sản phẩm.
Tấn công chuỗi cung ứng phần mềm: rủi ro không thể bỏ qua
Cuộc tấn công liên quan đến Optimizely là ví dụ điển hình cho mô hình tấn công chuỗi cung ứng phần mềm (Software Supply Chain Attack). Trong môi trường công nghệ hiện đại, một website có thể phụ thuộc vào hàng chục hoặc hàng trăm thành phần bên ngoài như thư viện JavaScript, công cụ phân tích dữ liệu, nền tảng quảng cáo, dịch vụ tối ưu hóa và các API tích hợp. Mỗi thành phần đều có thể trở thành một điểm rủi ro nếu không được kiểm soát phù hợp. Khi một nhà cung cấp bị xâm nhập, tác động có thể lan rộng đến nhiều khách hàng cùng lúc, kể cả những tổ chức có hệ thống bảo mật nội bộ tương đối tốt. Do đó, doanh nghiệp cần chuyển từ tư duy chỉ bảo vệ hệ thống của mình sang quản trị rủi ro trên toàn bộ hệ sinh thái phần mềm mà mình đang sử dụng. Đây cũng là lý do các giải pháp Application Security Testing (AST), Software Composition Analysis (SCA), kiểm tra mã nguồn và quản lý lỗ hổng ngày càng đóng vai trò quan trọng trong chiến lược an ninh mạng doanh nghiệp.
Với sự phát triển của ứng dụng web, nền tảng đám mây và hệ sinh thái phần mềm bên thứ ba, bảo mật không còn giới hạn trong phạm vi mạng nội bộ hay thiết bị đầu cuối. Doanh nghiệp cần kiểm soát cả những thành phần phần mềm được tích hợp vào sản phẩm và dịch vụ của mình. ASIC Cybersecurity cung cấp các giải pháp an ninh mạng dành cho doanh nghiệp, bao gồm các công nghệ hỗ trợ kiểm thử bảo mật ứng dụng, phân tích thành phần phần mềm mã nguồn mở, đánh giá lỗ hổng và xác thực hiệu quả của các biện pháp phòng thủ. Thông qua các giải pháp từ những đối tác công nghệ như Black Duck, doanh nghiệp có thể nâng cao khả năng phát hiện rủi ro trong mã nguồn, quản lý thành phần phần mềm và xây dựng quy trình phát triển phần mềm an toàn hơn.
Liên hệ với ASIC Cybersecurity để được tư vấn về giải pháp bảo mật ứng dụng và bảo vệ chuỗi cung ứng phần mềm, giúp doanh nghiệp chủ động phòng ngừa các nguy cơ tấn công mạng ngày càng phức tạp.
